پل بیت کوین پروتکل میان زنجیره ای سیمبیوسیس (Symbiosis) در روز ۱۱ سپتامبر ۲۰۲۶ هدف یک حمله امنیتی قرار گرفت. مهاجم با سوءاستفاده از یک آسیب پذیری در قرارداد BridgeV2 توانست حجم بسیار بزرگی از توکن syBTC را بدون پشتوانه واقعی ایجاد کند. طبق بررسی پلتفرم امنیت بلاک چین Blockaid، حدود ۴۶.۱ میلیارد syBTC به یک آدرس تازه ایجاد شده منتقل شد.
حمله به سیمبیوسیس چگونه اتفاق افتاد؟
حمله حدود ساعت ۴:۲۸ بامداد به وقت UTC در ۱۱ سپتامبر رخ داد. مهاجم از یک نقص در سازوکار BridgeV2 استفاده کرد و موفق شد مقدار بسیار زیادی syBTC را بدون آنکه معادل واقعی بیت کوین در پشت آن قرار داشته باشد، ایجاد کند.
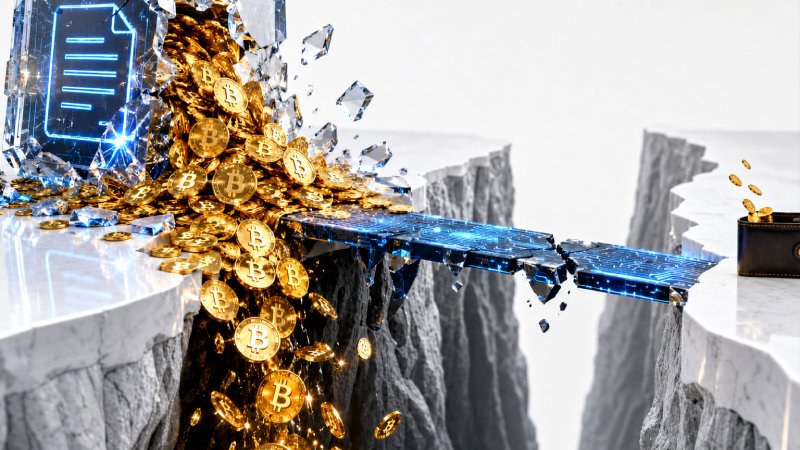
در چنین حملاتی، مشکل اصلی لزوما سرقت مستقیم بیت کوین های موجود نیست، بلکه شکستن ارتباط میان دارایی دیجیتال ایجاد شده و پشتوانه واقعی آن است. اگر یک پل میان زنجیره ای نتواند به درستی بررسی کند که دارایی اصلی واقعا دریافت شده است، مهاجم می تواند توکن نماینده آن دارایی را بدون وثیقه کافی ایجاد کند.
بررسی Blockaid نشان می دهد مهاجم حدود ۲ به توان ۶۲ واحد خام syBTC ایجاد کرده است. با در نظر گرفتن ساختار اعشاری توکن، ارزش اسمی این میزان حدود ۴۶.۱ میلیارد دلار محاسبه شده است.
هکر چرا نتوانست ۴۶ میلیارد دلار برداشت کند؟
رقم ۴۶.۱ میلیارد دلار در نگاه اول بسیار عجیب به نظر می رسد، اما این عدد به معنای آن نیست که هکر توانسته چنین مبلغی را از پروتکل خارج کند. توکن های ایجاد شده بدون پشتوانه بودند و برای تبدیل آنها به دارایی واقعی، به نقدینگی بازار نیاز داشتند.
مهاجم بخشی از syBTC های ایجاد شده را به اکوسیستم اتریوم منتقل کرد و حدود ۴.۳۹ WBTC را در Uniswap V4 به فروش رساند. بر اساس داده های Blockaid، ارزش این برداشت حدود ۳۳۶ هزار دلار بوده است. بنابراین، بخش بسیار بزرگی از توکن های جعلی ایجاد شده عملا امکان تبدیل شدن به دارایی واقعی را پیدا نکردند.
به بیان ساده، هکر توانست تعداد بسیار زیادی «توکن روی کاغذ» ایجاد کند، اما بازار به اندازه کافی نقدینگی در اختیار او قرار نداد که بتواند این موجودی ساختگی را به میلیاردها دلار تبدیل کند.
واکنش سریع سیمبیوسیس به حمله
تیم سیمبیوسیس پس از شناسایی حمله، مسیرهای مرتبط با بیت کوین را متوقف کرد تا امکان ادامه سوءاستفاده از آسیب پذیری محدود شود. طبق اعلام این پروژه، خود پل بیت کوین از سایر بخش های زیرساخت جدا شد و مسیرهای دیگر از جمله مسیرهای مربوط به شبکه های EVM، ترون و TON تحت تاثیر این حادثه قرار نگرفتند.
سیمبیوسیس همچنین اعلام کرد حدود ۱۵ واحد بیت کوین را بازیابی کرده و این دارایی ها در یک کیف پول چند امضایی تحت کنترل تیم قرار گرفته اند. این اقدام بخشی از تلاش پروژه برای کاهش خسارت و ایجاد چارچوب جبران خسارت برای ارائه دهندگان نقدینگی بوده است.
این پروژه همچنین اعلام کرده بود که با ارائه دهندگان نقدینگی تحت تاثیر حادثه ارتباط برقرار می کند و در حال تدوین چارچوبی برای جبران خسارت آنها است. در زمان انتشار گزارش های اولیه، جزئیات کامل این چارچوب هنوز منتشر نشده بود.
پیشنهاد پاداش ۲۰ درصدی به هکر
سیمبیوسیس برای بازگرداندن دارایی های باقی مانده، به مهاجم پیشنهاد پاداش کلاه سفید معادل ۲۰ درصد از وجوه قابل بازیابی را ارائه کرد. این پیشنهاد تا ۱۳ سپتامبر ۲۰۲۶ اعتبار داشت.
تیم پروژه اعلام کرده بود که پس از پایان این مهلت نیز همین میزان پاداش را برای فرد یا افرادی در نظر می گیرد که اطلاعاتی ارائه کنند که به بازیابی دارایی های باقی مانده منجر شود. با این حال، تا زمان انتشار گزارش های موجود، نتیجه نهایی مذاکره با مهاجم و میزان نهایی خسارت به طور کامل اعلام نشده بود.
وضعیت پل بیت کوین سیمبیوسیس پس از حمله
پس از این حادثه، مسیر مربوط به بیت کوین متوقف شد و تیم سیمبیوسیس روی بررسی آسیب پذیری و ایمن سازی زیرساخت تمرکز کرد. در همین حال، طبق گزارش ها، برخی مسیرهای دیگر این پروتکل همچنان فعال باقی ماندند.
سیمبیوسیس در ساختار خود از syBTC به عنوان یک دارایی تسویه در مسیرهای مرتبط با بیت کوین استفاده می کند و در نهایت امکان تحویل بیت کوین واقعی به کاربر را فراهم می کند. بنابراین، امنیت سازوکار ایجاد و تسویه این دارایی نقش مهمی در حفظ ارتباط میان توکن های نماینده و بیت کوین واقعی دارد.
تا زمان انتشار آخرین گزارش های موجود، جزئیات فنی کامل آسیب پذیری BridgeV2 و رقم نهایی خسارت به صورت عمومی منتشر نشده بود. بنابراین، نمی توان رقم ۳۳۶ هزار دلار را به عنوان خسارت نهایی و قطعی پروتکل در نظر گرفت؛ این عدد میزان تقریبی دارایی است که مهاجم طبق داده های موجود توانسته نقد کند.